
Cattura lead
Cattura da Annunci
Cattura da Social
Determina l'idoneità dei lead per gli obiettivi di conversione
Cattura da Sito Web
Instradare automaticamente le chat agli agenti adatti
Cattura da Offline
Strumenti di prima classe per le conversioni delle chat di vendita


Converte i lead
Agenti IA ✨
Posta in arrivo del team
Qualificare i Lead
Smista i Lead
Prenota Appuntamenti


Mantieni i clienti
Supporto conversazionale
Trasmissione di aggiornamenti per attrarre interazioni con i clienti
Promozioni e Newsletter
Avvisa i clienti con messaggi tempestivi
Promemoria di Rinnovo
Costruisci relazioni con conversazioni significative
Sondaggi CSAT o NPS
Feedback in tempo reale, direttamente nella tua casella di posta


Cresci con Respond.io
Cos'è respond.io?
Cattura, sincronizza e gestisci facilmente i lead
Storie di Successo
Trasforma i visitatori del sito in lead
App mobile
Trasforma i visitatori del sito in lead
API di chiamata WhatsApp Business
Amplifica l'acquisizione di lead attraverso la pubblicità
Canali e Integrazioni
Cattura, sincronizza e gestisci facilmente i lead




Supporto
Contattaci.
Siamo qui per aiutarti con supporto umano e IA 24/7
Centro assistenza
Pratiche guide passo-passo per configurare e utilizzare respond.io

Scopri
Guida video
Master business messaging da esperti del settore per costruire connessioni con i clienti
Blog
Ottieni tutti i suggerimenti pratici per far crescere la tua attività nella messaggistica.
Hub per sviluppatori
Guide e documentazione per aiutarti a lavorare con respond.io


Strumenti
Calcolatrice Prezzi WhatsApp
Calcola i tuoi costi per messaggistica e chiamate su WhatsApp Business
Generatore di link WhatsApp
Crea subito un collegamento WhatsApp
Generatore di QR Code per WhatsApp
Crea un codice QR per WhatsApp


Partner
Unisciti a una rete in crescita di partner con commissioni per le segnalazioni
 Elettronica
 Moda E Abbigliamento
 Mobili
 Gioielli e Orologi
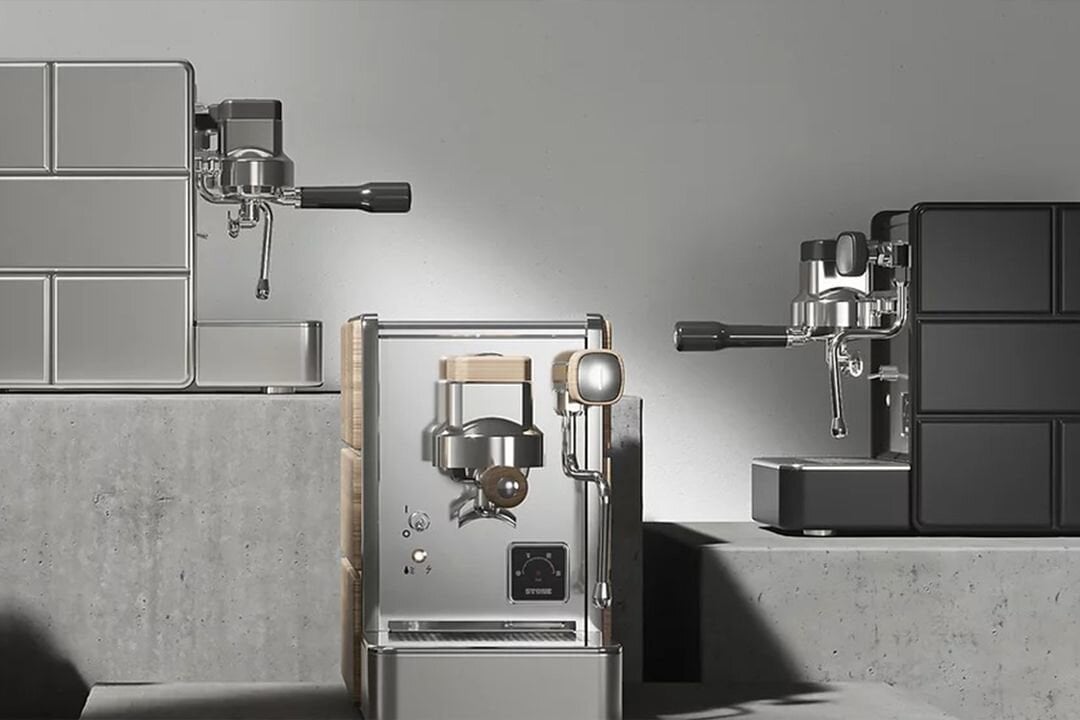 Come Lamarsa Coffee ha utilizzato il commercio tramite chat per aumentare le vendite in 6 paesi del 50%Leggi la storia del cliente
 Attività dopo scuola
 Sport e fitness
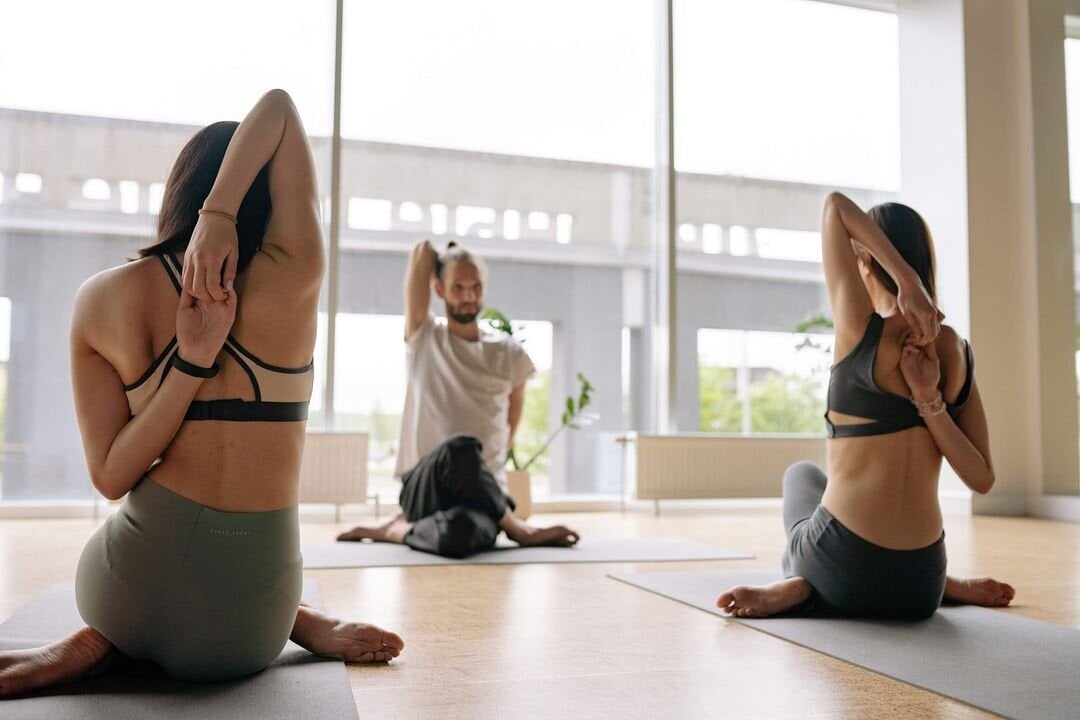 Come il Centro Sportivo Los Naranjos ha guadagnato il 20% in più di conversioni dalle richieste di vendita.Leggi la storia del cliente.
 Centro benessere
 Clinica dentale
 Clinica medica
 Praga Medica recupera il 70% in più di lead globali con WhatsApp + respond.ioLeggi la storia del cliente
 Servizi di pulizia domestica e governante
 Fotografia e videografia
 Concessionaria auto
 Come Srikandi ha semplificato la comunicazione per 47 filiali e accelerato la crescita dei ricaviLeggi la storia del cliente
 Agenzia di viaggio e operatore turistico
 Come Kleta ha utilizzato respond.io per ottenere una crescita del 100% degli abbonati in sole due mesiLeggi la storia del cliente