
Capturer des prospects
Capture depuis des annonces
Capture depuis les réseaux sociaux
Déterminer la pertinence des leads pour les objectifs de conversion.
Capture depuis le site Web
Transférer automatiquement les chats vers les agents appropriés.
Capturer hors ligne
Meilleurs outils dans la classe pour les conversions de chat de vente.


Convertis des leads.
Agents IA ✨
Boîte de réception d'équipe
Qualifier des leads
Router les leads
Prendre des rendez-vous


Conserve les clients.
Support conversationnel.
Diffuser les mises à jour pour attirer les interactions clients.
Promotions et newsletters
Alerter les clients avec des messages en temps opportun.
Rappels de renouvellement
Construire des relations avec des conversations significatives.
Enquêtes CSAT ou NPS
Commentaires en temps réel, directement dans ta boîte de réception


Passez à l'échelle avec Respond.io
Qu'est-ce que respond.io ?
Capturez, synchronisez et gérez facilement les leads.
Histoires de réussite
Transformez les visiteurs du site en prospects.
Application mobile
Transformez les visiteurs du site en prospects.
API d'appels vocaux WhatsApp Business
Amplifier l'acquisition de leads grâce à la publicité.
Canaux et intégrations
Capturez, synchronisez et gérez facilement les leads.




Soutien
Contactez-nous
Nous sommes là pour vous aider : assistance humaine et IA disponibles 24/7
Centre d'aide
Des guides pratiques étape par étape pour configurer et utiliser respond.io

Apprendre
Guides vidéo
Messagerie commerciale maîtresse par des experts du secteur pour établir des connexions clients
Blog
Obtiens tous les conseils pratiques pour développer ton entreprise sur la messagerie
Hub pour développeurs
Guides et documentation pour vous aider à commencer à travailler avec respond.io


Outils
Calculatrice de prix WhatsApp
Calculez vos coûts de messagerie et d'appels WhatsApp Business
Générateur de liens WhatsApp
Créez un lien WhatsApp instantanément
Générateur de QR WhatsApp
Créez un code QR WhatsApp


Partenaires
Rejoins un réseau croissant de partenaires avec des commissions pour les recommandations
 Électronique
 Mode & Vêtements
 Meubles
 Bijoux et Montres
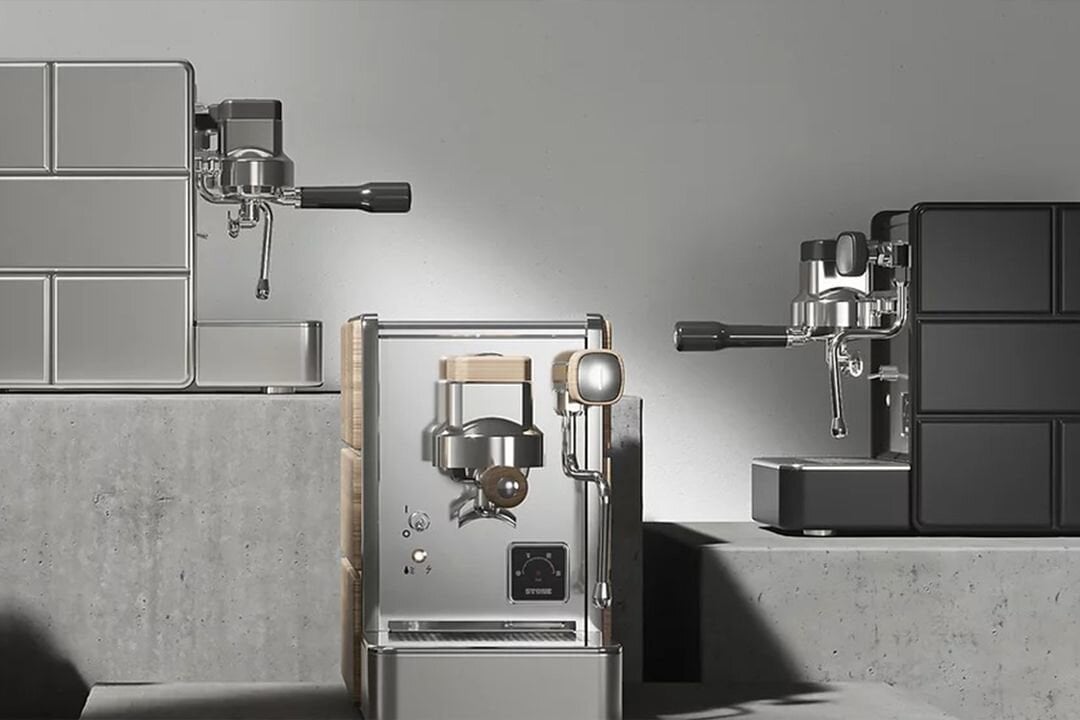 Comment Lamarsa Coffee a utilisé le commerce par chat pour augmenter ses ventes dans 6 pays de 50 %Lire l'histoire du client
 Activités parascolaires
 Sport et fitness
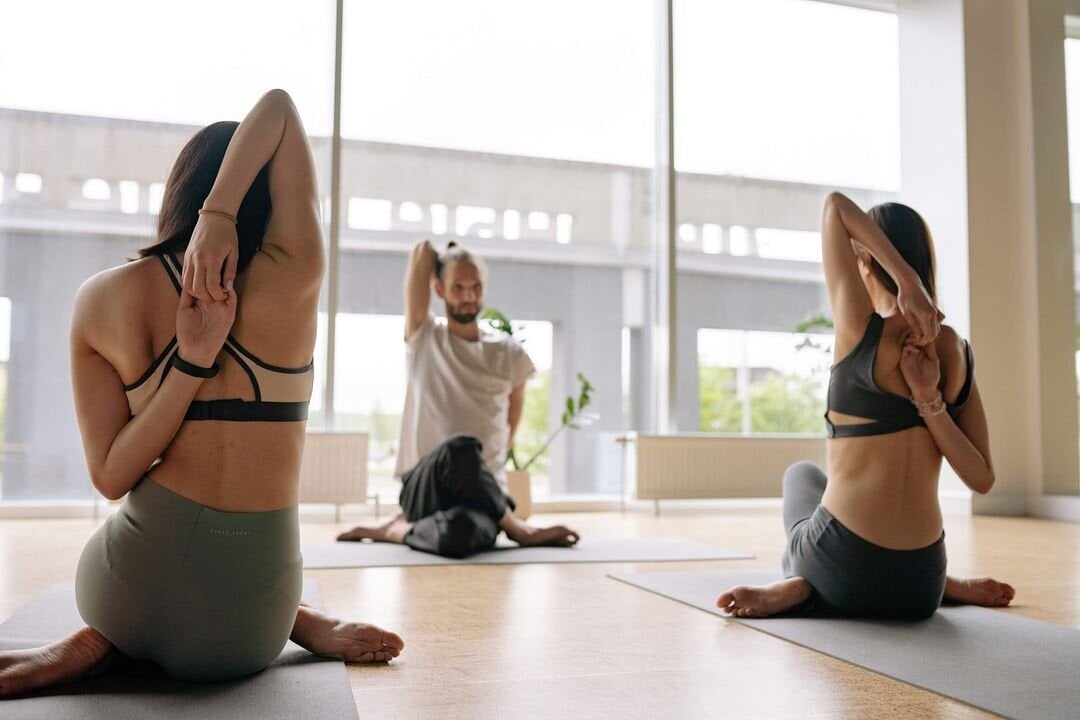 Comment le Centre Sportif Los Naranjos a gagné 20 % de conversions supplémentaires grâce aux demandes de vente.Lire l'histoire du client.
 Centre de beauté.
 Clinique dentaire.
 Clinique médicale.
 Praga Medica récupère 70 % de prospects mondiaux supplémentaires grâce à WhatsApp et respond.ioLire l'histoire du client
 Services de nettoyage domestique et de ménage.
 Photographie et vidéographie.
 Concessionnaire automobile.
 Comment Srikandi a rationalisé la communication pour 47 succursales et accéléré la croissance des revenus.Lire l'histoire du client
 Agence de voyages et tour opérateur.
 Comment Kleta a utilisé respond.io pour atteindre 100 % de croissance des abonnés en seulement deux mois.Lire l'histoire du client