
Captura clientes potenciales
Captura de anuncios
Captura de redes sociales
Determinar la idoneidad del cliente potencial para los objetivos de conversión
Captura de sitio web
Enrutar automáticamente los chats a los agentes adecuados
Captura sin conexión
Herramientas de primera clase para conversiones de chat de ventas


Convierte Leads
Agentes IA ✨
Buzón del equipo
Califica clientes potenciales
Dirige clientes potenciales
Reserva citas


Retén a los clientes
Asistencia conversacional
Difunde actualizaciones para atraer interacciones de los clientes.
Promociones y boletines informativos
Alertar a los clientes con mensajes oportunos
Recordatorios de Renovación
Crea relaciones con conversaciones significativas
Encuestas CSAT o NPS
Comentarios en tiempo real, directamente en tu bandeja de entrada


Escala con Respond.io
Canales e integraciones
Captura, sincroniza y gestiona clientes potenciales fácilmente.
Historias de éxito
Convertir visitantes del sitio web en prospectos
App Móvil
Convertir visitantes del sitio web en prospectos
WhatsApp Business Calling API
Amplifica la adquisición de clientes potenciales a través de la publicidad
Canales e integraciones
Captura, sincroniza y gestiona clientes potenciales fácilmente.




Soporte
Contáctanos
Con soporte en vivo 24/5 y soporte de IA 24/7, estamos aquí para ayudar.
Centro de ayuda
Guía paso a paso para configurar y usar respond.io

Aprender
Guías de Video
Domina la mensajería empresarial de expertos del sector para construir conexiones con los clientes.
Blog
Obtén todos los consejos prácticos para hacer crecer tu negocio en mensajería
Centro de desarrolladores
Guías y documentación para ayudarle a empezar a trabajar con respond.io


Herramientas
Calculador de precios de WhatsApp
Calcula tus costes de mensajería y llamadas de WhatsApp Business
Generador de enlaces de WhatsApp
Crea un enlace de WhatsApp al instante
Generador de códigos QR de WhatsApp
Crea un código QR de WhatsApp


Socios
Únete a una red en crecimiento de socios con comisiones por referencias
 Electrónica
 Moda y vestimenta
 Muebles
 Joyería y Relojes
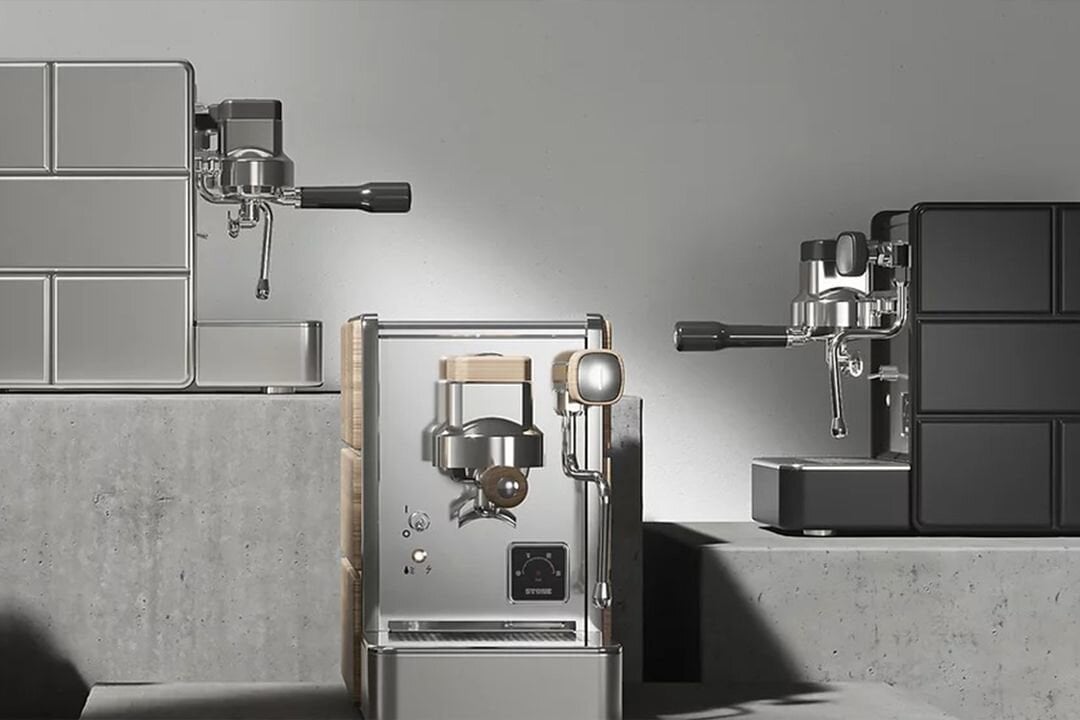 Cómo Lamarsa Coffee utilizó el comercio por chat para aumentar las ventas en 6 países en un 50%Leer Historia del Cliente
 Actividades extracurriculares
 Deportes y fitness
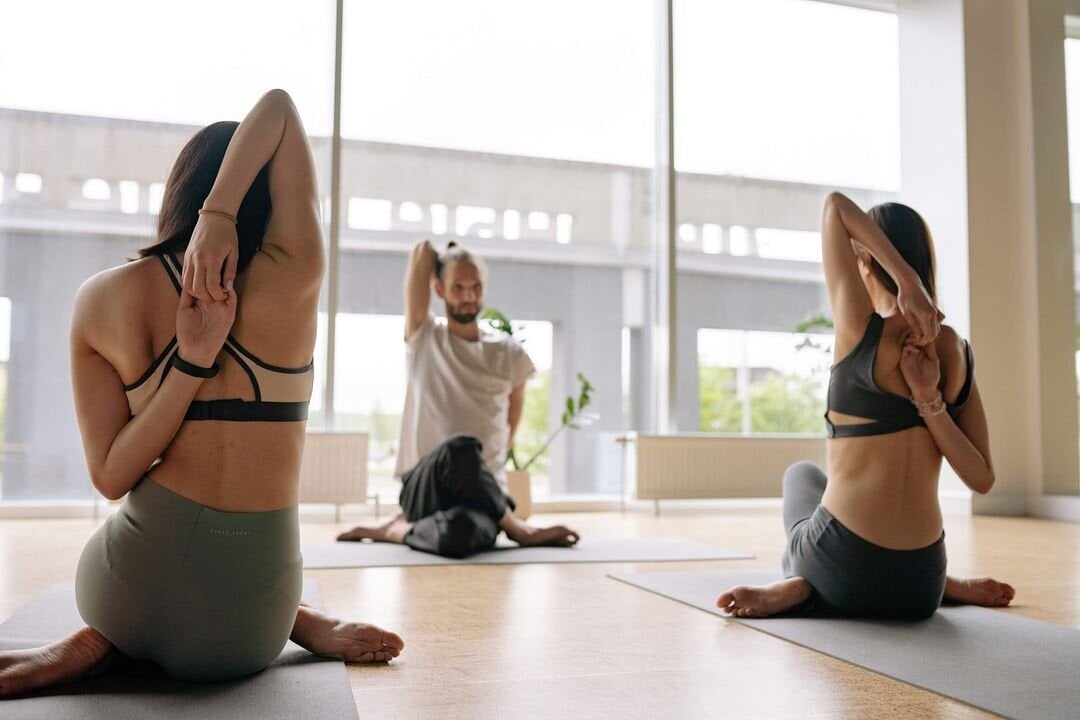 Cómo el Sport Center Los Naranjos obtuvo un 20% más de conversiones de consultas de ventasLee la historia del cliente.
 Centro de belleza
 Clínica dental
 Clínica médica
 Cómo Homage logró un aumento del 9% en el éxito de las visitas de atención gracias a la automatización de Respond.ioLeer historia del cliente
 Servicios de limpieza y servicio de camareras
 Fotografía y videografía
 Cómo Sleek obtuvo 3 veces más clientes potenciales calificados a través de WhatsAppLee la historia del cliente
 Concesionario de automóviles
 Cómo Srikandi optimizó la comunicación para 47 sucursales y aceleró el crecimiento de ingresosLee la historia del cliente
 Agencia de viajes y operador turístico
 Cómo Kleta usó respond.io para lograr un crecimiento del 100% en suscriptores en solo dos mesesLee la historia del cliente